
기사 핵심 요약
금융감독원은 가맹점주 개인정보 유출 사고를 일으킨 우리카드와 신한카드에 대해 순차적으로 제재심의위원회를 열고 징계 절차를 진행한다.
- 우리카드는 가맹점주 20만 7,000여 명의 개인정보가 유출돼 제재심의위원회 회부가 임박했다.
- 신한카드는 직원 12명이 19만여 건의 가맹점 정보를 영업에 무단 활용해 후속 제재 대상에 올랐다.
- 금융감독원은 최고경영자 등 경영진의 법적 책임까지 따지는 고강도 제재 방침을 유지하고 있다.
개인정보 유출 사고를 낸 대형 카드사들에 대한 금융당국의 제재 절차가 본격화됐다. 금융감독원은 20만 명이 넘는 가맹점 대표자 정보가 유출된 우리카드를 조만간 제재심의위원회에 회부하고, 유사한 유출 사고가 발생한 신한카드에 대해서도 제재 일정을 조율하고 있다.
이번 조치는 금융회사 내부 직원에 의한 대규모 고객 정보 무단 반출 행위에 책임을 묻는 절차다. 금감원은 관련 법률 검토를 마치는 대로 제재심의위원회를 열어 위법 행위의 중대성을 따지고 징계 수위를 결정할 계획이다.
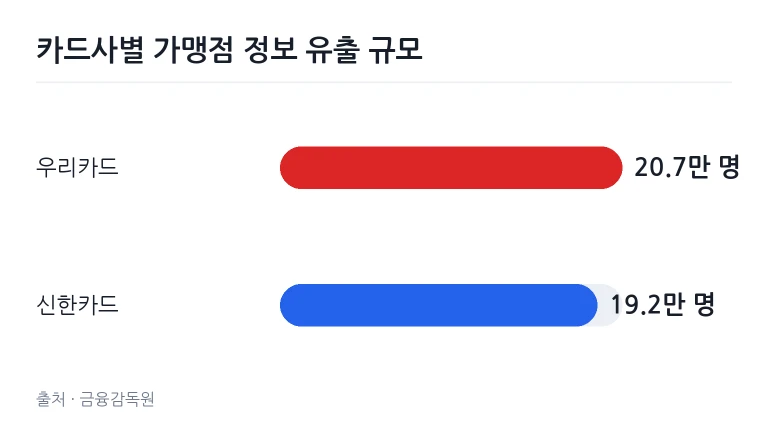
우리카드 개인정보 유출 경위와 피해 규모
우리카드 인천영업센터 소속 직원들은 2022년 7월부터 2024년 4월까지 사내 관리 프로그램에 무단 접속해 가맹점주 13만 1,862명의 인적 사항을 무단 조회한 뒤 카드 모집인 단체 대화방에 넘겼다. 유출된 정보에는 가맹점주의 성명과 주민등록번호, 휴대전화번호, 주소뿐만 아니라 자사 신용카드 보유 여부까지 포함됐다.
영업센터 직원들은 영업 실적을 올릴 목적으로 이 같은 조회를 반복했다. 2023년 9월부터는 가맹점주와 카드 회원이 포함된 데이터베이스(DB)에서 정보를 파일 형태로 직접 내려받는 수법까지 동원했다.
2024년 1월부터 4월 사이에는 100여 차례에 걸쳐 가맹점주 7만 5,676명의 개인정보가 카드 모집인들에게 이메일로 전송됐다. 두 경로를 합산하면 우리카드에서 외부로 빠져나간 가맹점 대표자는 총 20만 7,000여 명에 달한다. 과거 우리카드의 개인정보 관련 제재 사례와 비교해도 내부 정보 관리의 허점이 드러났다는 지적이 나온다.
신한카드 가맹점 대표 정보 유출 실태
신한카드에서는 지난해 12월 23일 가맹점 대표 19만 2,088명의 휴대전화번호와 성명, 생년월일, 성별 등 핵심 개인정보가 외부로 빠져나간 사실이 파악됐다. 이 사건 역시 외부 해킹 공격이 아니라 회사 내부 직원들의 일탈에서 비롯됐다.
조사 결과 신한카드 직원 12명이 지난 3년 동안 가맹점 대표의 개인정보를 빼돌려 카드 모집 등 영업 활동에 활용했다. 직원들은 사내 단말기에 나타난 가맹점 정보를 메모지에 적거나 휴대전화 카메라로 화면을 촬영하고 캡처하는 방식으로 보안망을 피했다.
신한카드 측은 해당 유출 사실을 인지한 뒤 자체 조사와 수습에 나섰으나 대규모 정보가 장기간 체계적으로 유출된 정황이 드러나면서 금감원의 검사를 받았다. 금감원은 우리카드 건을 먼저 처리한 뒤 신한카드에 대한 제재 절차를 밟을 예정이다.
우리카드와 신한카드 정보 유출 사건 비교
두 카드사에서 발생한 정보 유출 사건은 내부 직원이 정보를 취득한 방식과 이를 외부로 전달한 경로에서 뚜렷한 차이를 보인다.
표: 우리카드 및 신한카드 개인정보 유출 사고 비교
| 구분 | 우리카드 | 신한카드 |
|---|---|---|
| 유출 규모 | 20만 7,000여 명 | 19만 2,088건 |
| 유출 항목 | 성명, 주민등록번호, 휴대전화번호, 주소, 카드 보유 여부 | 성명, 휴대전화번호, 생년월일, 성별 |
| 유출 수법 | 관리 프로그램 조회 후 단체 채팅방 유포 및 파일 이메일 전송 | 직원 12명이 메모, 사진 촬영, 화면 캡처 방식으로 인출 |
| 주요 유출 시기 | 2022년 7월~2024년 4월 | 사고 확인 시점 기준 직전 3년간 |
(금융감독원, '카드사 검사 결과', 2026)
금융당국의 보안 사고 제재 강화 기조
금융감독원은 내부적인 법률 검토가 끝나는 대로 우리카드 제재심의위원회를 열고 위반 사항에 대한 법적 처벌 수위를 확정할 방침이다. 금감원 관계자는 우리카드에 대한 제재심 절차를 우선 진행하고 신한카드에 대한 조치도 순차적으로 이어갈 것이라고 밝혔다.
이번 제재는 금융권 전반에 걸친 보안 사고 엄단 기조와 맞물려 있다. 금융위원회 집계에 따르면 지난 9월 30일 이후 37개 금융사에서 총 40건의 침해 사고가 발생했고 정보 유출 규모는 약 47만 3,000건에 이른다. 최근 금융 해킹 침해 사고로 소비자 불안이 커지면서 감독당국도 단속 수위를 높이고 있다.
이찬진 금융감독원장은 지난 3일 임원 회의에서 대형 금융회사의 정보 보안 사고에 대해 경영진의 법적 책임을 묻겠다고 강조했다. 이 원장은 종합금융투자사업자와 보험사 등 대형 금융회사의 경우 기존에 밝혔던 은행권 검사 및 제재 방침과 동일하게 최고경영자(CEO) 등 경영진의 책임까지 엄중하게 묻겠다고 밝혔다.
우리카드와 신한카드의 정보 유출은 외부 사이버 공격이 아닌 내부 직원의 일탈이지만, 금융당국이 개인정보 보호 실패에 엄격한 기준을 적용하고 있어 제재 수위가 무거워질 가능성이 높다.
자주 묻는 질문
우리카드에서 유출된 개인정보에는 어떤 항목들이 포함되어 있나요?
가맹점 대표자의 성명과 주민등록번호, 휴대전화번호, 주소뿐만 아니라 자사 신용카드 보유 여부까지 포함되어 유출됐습니다.
신한카드 가맹점 정보 유출은 어떤 방식으로 일어났나요?
내부 직원 12명이 단말기에 표시된 가맹점 대표 정보를 메모하거나 휴대전화로 촬영 및 캡처해 3년간 영업에 부당 활용했습니다.
금융감독원의 이번 카드사 제재는 어떤 일정으로 진행되나요?
법률 검토를 마치는 대로 우리카드 제재심의위원회를 먼저 개최하고, 이어 신한카드에 대한 징계 절차도 순차적으로 진행할 계획입니다.
댓글을 남기려면 로그인 해주세요.