
기사 핵심 요약
SK쉴더스는 최근 금융권 공격에 사용된 AI 해킹이 새로운 공격 기법이 아니라 기존 해킹 수법을 자동화하고 증폭시키는 도구라고 분석했다. 공격은 주로 보안 관리가 미흡한 외부 노출 자산, 즉 '그림자 IT(Shadow IT)'를 표적으로 삼았으며, 이에 대응하기 위한 통합적 제로 트러스트 보안 전략이 필요하다.
- AI 해킹은 신종 공격이 아닌 기존 수법을 자동화하고 고도화하는 도구이다.
- 공격의 주요 표적은 보안 관리 사각지대에 놓인 '그림자 IT' 자산이다.
- 대응책으로 모든 외부 자산 식별과 제로 트러스트 기반의 통합 방어 전략이 필요하다.
AI 해킹, 신종 공격 아닌 기존 수법의 '증폭기'
최근 금융권 침해사고에서 AI 해킹은 신종 공격 기법이 아닌, 기존 공격을 자동화하고 증폭시키는 '도구'로 사용됐다는 분석이 나왔다. 인공지능(AI)이 새로운 취약점을 만드는 대신 기존 공격 방식을 더 빠르고 정교하게 만들어 보안 허점을 파고든다는 것이다. 실제 공격 표적도 핵심 금융 시스템보다는 관리가 상대적으로 느슨한 외부 노출 자산과 API(응용 프로그램 인터페이스)에 집중됐다.
SK쉴더스는 8일 'AI 자동화 공격 시대, Shadow IT를 노린 침해사고 분석 및 대응 가이드' 보고서를 통해 이같이 밝히고, AI 공격 도구의 최신 활용 방식과 기업의 구체적인 대응 체계를 제시했다.
AI 기반 공격 도구 'ARTEX'의 작동 방식
SK쉴더스의 화이트해커 조직 EQST(Experts, Qualified Security Team)는 이번 금융권 사이버 공격에 활용됐을 가능성이 제기된 AI 기반 침투 테스트 도구 'ARTEX'를 심층 분석했다. ARTEX는 모의 해킹 과정 중 정찰, 취약점 탐색, 검증에 이르는 절차를 자동화하는 오픈소스 플랫폼이다. 이 도구는 단순히 정해진 순서만 따르는 것을 넘어, 앞서 탐색한 결과를 바탕으로 다음 공격 대상을 스스로 선정하고 공격 경로를 자율적으로 넓혀가는 특징을 보인다.
SK쉴더스는 공격자가 ARTEX와 같은 도구를 이용해 인터넷에 노출된 기업의 자산과 API를 광범위하게 탐색할 수 있다고 설명했다. 공개된 정보와 도구 분석 결과를 종합하면, 공격자는 여러 국가의 가상사설서버(VPS)를 경유하며 다수 금융사의 서비스와 API를 호출하고 응답 정보를 수집해 취약점을 찾았을 가능성이 있다.
공격의 시작점, 'Shadow IT(그림자 IT)'란 무엇인가
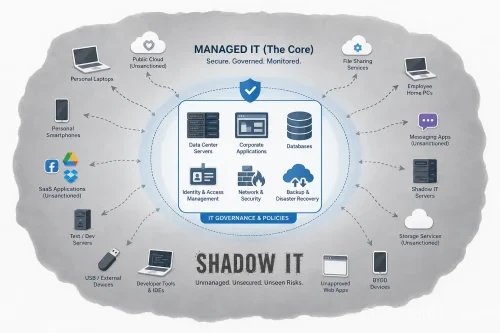
'Shadow IT(그림자 IT)'는 기업의 보안 조직이 공식적으로 파악하고 관리하는 통제 범위 밖에 있는 모든 IT 시스템, 서비스, API를 포괄하는 개념으로, AI 자동화 공격의 주요 출발점으로 지목된다. 여기에는 조직이 존재 자체를 인지하지 못하는 자산은 물론, 존재는 알지만 관리 우선순위에서 밀려나 충분한 보안 점검과 업데이트가 이루어지지 않는 자산까지 모두 포함된다.
이렇게 관리 사각지대에 놓인 자산은 최신 보안 패치가 적용되지 않았거나 접근 통제가 미흡할 가능성이 커 자동화된 공격 도구의 손쉬운 표적이 된다.
AI 해킹 시대의 기업 대응 전략
SK쉴더스는 Shadow IT를 노리는 AI 기반 자동화 공격에 대응하기 위해 다단계의 통합적인 보안 전략이 필요하다고 강조했다. 이는 단순히 특정 솔루션을 도입하는 것을 넘어, 자산 식별부터 탐지, 대응, 통제에 이르는 전 과정을 유기적으로 연결하는 것을 의미한다.
1단계: 모든 외부 노출 자산의 식별
효과적인 방어의 첫걸음은 기업이 보유한 모든 외부 노출 자산을 정확히 식별하고 목록화하는 것이다. 특히 수많은 서비스가 연결되는 통로인 API 보안은 외부 노출 자산을 빠짐없이 찾아내는 식별 단계에서 시작된다. 이후 정상적인 인증·인가 절차를 따르는지, 데이터 호출 흐름이 비정상적이지 않은지를 살피는 모니터링 단계를 거쳐, 이상 징후 발생 시 이를 차단하는 탐지·대응 단계로 이어진다.
2단계: 제로 트러스트 기반의 통합적 방어
자산 식별 이후에는 '아무도 신뢰하지 않는다'는 원칙에 기반한 제로 트러스트(Zero Trust) 접근 방식이 필요하다. 이는 모든 접근 요청을 잠재적 위협으로 간주하고, 요청자의 신원과 보안 상태를 철저히 검증한 뒤 최소한의 권한만 부여하는 보안 모델이다. 이를 구현하려면 여러 보안 솔루션을 연계해 사용자, 세션, 접근 패턴 등을 종합적으로 분석해야 한다.
각 보안 솔루션은 제로 트러스트 환경에서 아래 표와 같이 유기적으로 작동하며 통합 방어 체계를 구축한다.
| 솔루션 | 주요 역할 |
|---|---|
| 웹방화벽(WAF) | 웹 애플리케이션 및 API에 대한 직접적인 외부 공격 방어 |
| 엔드포인트 위협 탐지·대응(EDR) | 서버, PC 등 최종 사용자 기기(엔드포인트)에서의 위협 탐지 및 대응 |
| 네트워크 위협 탐지·대응(NDR) | 내부 네트워크 트래픽을 실시간으로 분석해 이상 행위 및 위협 확산 탐지 |
| 보안 정보·이벤트 관리(SIEM) | 각종 보안 장비의 로그와 이벤트 정보를 통합 분석해 종합적인 위협 상황 파악 및 대응 |
전문가 제언: "AI 시대에도 보안의 본질은 불변"
전문가들은 변화하는 위협 환경에서도 기업 보안의 핵심 원칙은 변하지 않는다고 조언한다. AI가 새로운 유형의 취약점을 만들기보다 기존의 공격을 증폭시키는 역할을 하는 만큼, 기본에 충실한 방어 전략이 여전히 유효하기 때문이다.
김병무 SK쉴더스 사이버사업부문장(부사장)은 “AI는 공격을 증폭시키는 도구인 만큼, 기업은 보유 자산에 대한 가시성을 확보하고 API를 비롯한 외부 노출 영역에 대한 통제를 강화해야 한다”고 강조했다. 그는 이어 “AI 시대에도 보안의 본질은 변하지 않는다는 점에서, 고객이 변화하는 위협 환경에 효과적으로 대응할 수 있도록 실질적인 보안 서비스와 제로 트러스트 기반 보안 체계 구축을 지속 지원해 나갈 것”이라고 말했다.
자주 묻는 질문
AI 해킹은 완전히 새로운 공격 방식인가요?
아닙니다. SK쉴더스 분석에 따르면, AI 해킹은 새로운 취약점을 만드는 것이 아니라 기존의 공격 과정을 더 빠르고 정교하게 자동화하는 '증폭기' 역할을 합니다.
'그림자 IT(Shadow IT)'란 무엇인가요?
기업의 보안 부서가 공식적으로 파악하거나 통제하지 못하는 모든 IT 시스템, 서비스, API 등을 의미합니다. 관리 우선순위에서 밀려난 자산도 포함되며, AI 자동화 공격의 주요 표적이 될 수 있습니다.
AI 해킹에 대응하려면 어떻게 해야 하나요?
먼저 API를 포함한 모든 외부 노출 자산을 정확히 식별해야 합니다. 이후 '아무도 신뢰하지 않는다'는 원칙의 제로 트러스트 보안 모델을 도입해 웹방화벽(WAF), EDR 등 여러 솔루션을 연계한 통합 방어 체계를 구축하는 것이 중요합니다.


댓글을 남기려면 로그인 해주세요.