-
할리스 개인정보 유출, 이름·주소 등 민감정보 포함…대처 방법은?
커피 프랜차이즈 할리스에서 해킹으로 인해 대규모 고객 개인정보가 유출됐다. 2020년 2월 11일 이전 가입자가 대상이며, 이름·주소·전화번호 등 민감 정보가 포함되어 2차 피해가 우려된다. 할리스는 비밀번호 즉시 변경 등 대응을 권고했다.
-
잇따른 은행 정보유출, '금융 해킹 집단소송' 본격화
최근 신한은행 등 금융권에서 개인정보 유출 사고가 잇따르자 피해자들이 법적 대응에 나섰다. 일부 로펌은 피해자들을 모아 1인당 10만~30만 원 규모의 금융 해킹 집단소송을 준비하고 있으며, 향후 보상 범위와 기준이 주요…
-
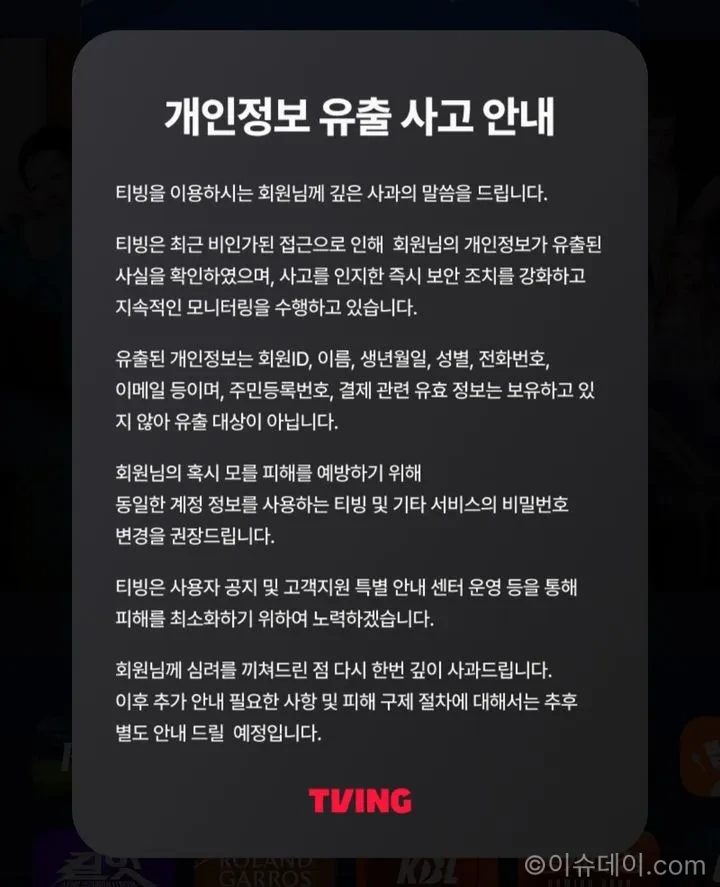
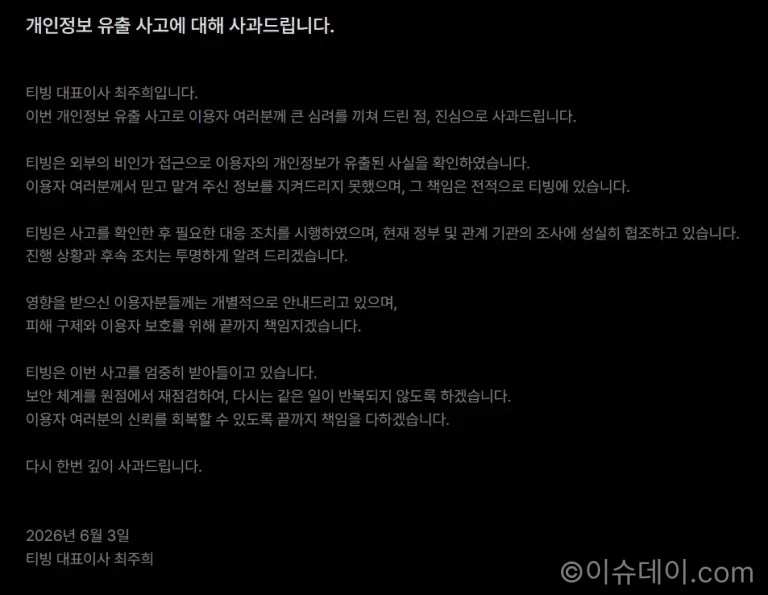
티빙 개인정보 유출 1953만명 충격, 국내 역대 3위 규모
티빙 개인정보 유출 1953만명이 충격적인 이유 이번 사고는 단순한 OTT 플랫폼 해킹 사건을 넘어 국내 개인정보 보호 체계 전반에 경고음을 울린 사건으로 평가받는다. 과학기술정보통신부 자료에 따르면 최종 피해 규모는 1953만명으로…
-
티빙 개인정보 유출 악재…쿠팡플레이 추격하던 성장세에 제동 걸리나
티빙 개인정보 유출 사고 개요 티빙은 6월 3일 공지를 통해 개인정보 유출 사실을 이용자들에게 통지했다. 회사에 따르면 신원 미상의 해커가 개인정보가 저장된 데이터베이스(DB)에 접근해 파일을 외부로 전송했다. 현재 정확한 유출…
-
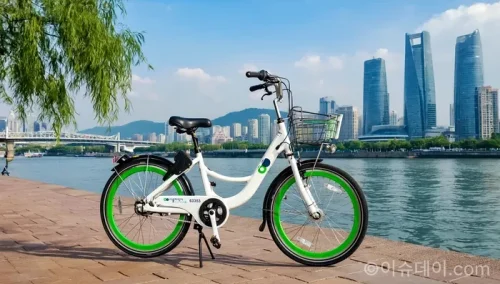
따릉이 개인정보 유출 공범 체포 서울시설공단 수사 확대
서울시 공공자전거 ‘따릉이’ 개인정보 유출 사건을 수사 중인 경찰이 디도스 공격을 주도한 피의자 외에 유출 자료를 유통한 공범을 추가로 특정해 체포하며 수사 범위를 넓히고 있습니다. 유출 정황을 인지하고도 적절한 조치를…
-
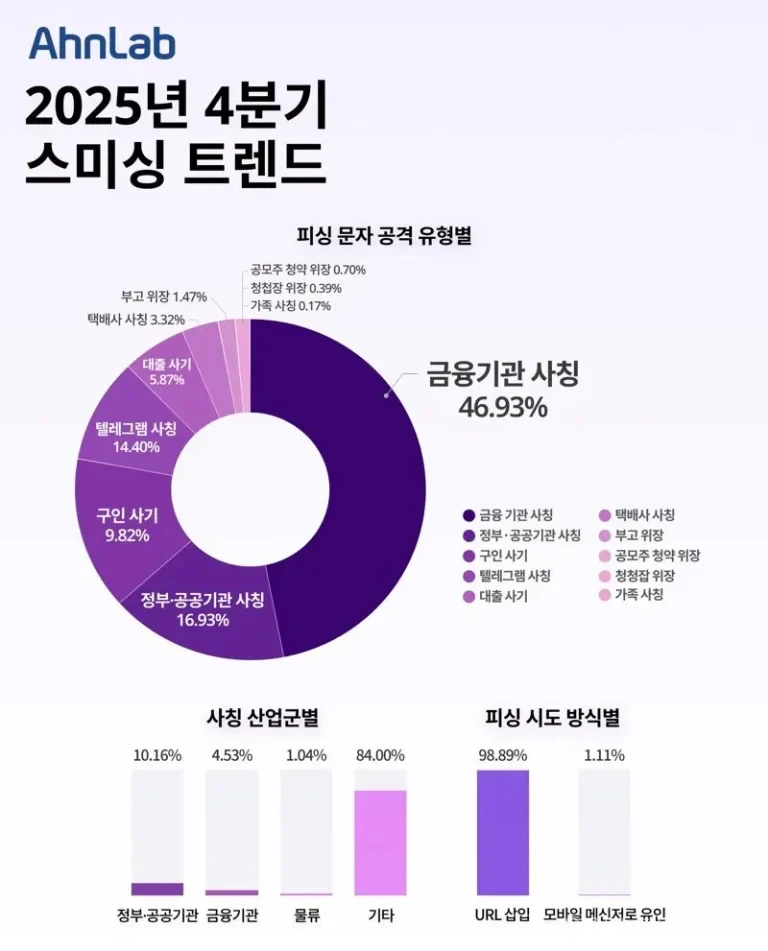
안랩 “금융기관 사칭 급증”…2025년 4분기 피싱 문자 트렌드 공개
금융기관을 사칭한 피싱 문자가 지난해 4분기 가장 빈번하게 발생한 것으로 나타났다. 안랩은 에이전틱 인공지능(AI) 기반 보안 플랫폼 ‘안랩 AI 플러스’를 활용해 지난해 10월부터 12월까지 탐지·분석한 결과를 담은 ‘2025년 4분기 피싱…
-
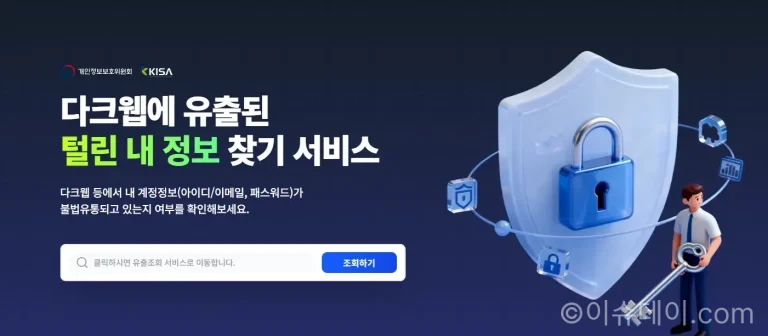
개인정보보호위원회, ‘털린 내정보 찾기 서비스’ 확대 개편 운영
개인정보보호위원회가 ‘털린 내정보 찾기 서비스’를 확대 개편해 본격 운영에 들어갔다고 30일 밝혔다. 이번 개편은 다크웹 등에 유출된 계정 정보를 악용한 ‘크리덴셜 스터핑(credential stuffing)’ 공격이 최근 급증한 데 따른 대응 조치다.…
-
쿠팡 개인정보 유출 여파로 대표 교체 결정됐다
쿠팡이 최근 발생한 대규모 개인정보 유출 사태의 책임을 두고 박대준 대표이사가 전격 사임하며 경영 쇄신에 나섰습니다. 쿠팡은 10일 공식 입장을 통해 박 대표의 사임 소식을 알리며 이번 사태의 심각성을 인지하고…
-
해외 서버로 넘어간 국내 주거 정보... 업계 “공간데이터 보호 기준 시급” 1
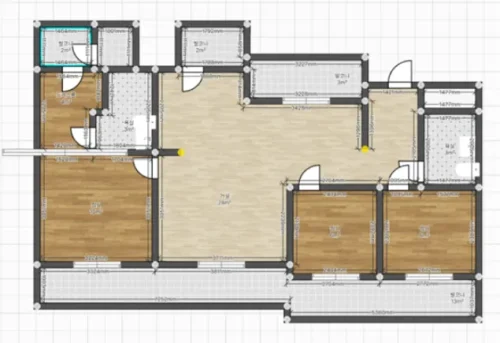
국내 이용자들의 집 주소뿐 아니라 집 내부 구조 정보까지 해외 서버로 이전된 정황이 포착되면서 산업 전반의 데이터 보안 우려가 확산되고 있습니다. 최근 쿠팡발 개인정보 유출 논란 이후 디지털 인테리어 서비스에서도…
-
넷마블 해킹으로 611만명 개인정보 유출 확인
넷마블에서 대규모 해킹으로 인한 개인정보 유출 사고가 발생해 업계에 큰 파장이 일고 있습니다. 28일 업계에 따르면 지난 22일 넷마블 PC게임 접속 사이트가 외부 해킹 공격을 받으면서 휴면 계정을 포함한 총…
최근 업데이트 2026-10-19